今回の問題で、消費者や取引先が特に気にしているのが個人情報の漏えいです。
2026年7月17日、アサヒグループホールディングスは追加調査と精査の結果を公表し、漏えいのおそれがある個人情報の対象範囲を修正しました。
新たに注目されたのは、取引先の役員や従業員、個人事業主などの情報です。対象者の区分と件数は以下のとおりです。
2026年7月17日時点の対象範囲- お客様相談室への問い合わせ者:152.5万件
- 対象はアサヒビール、アサヒ飲料、アサヒグループ食品の各社に問い合わせた人。
- 氏名、性別、住所、電話番号、メールアドレスなど。
- 祝電・弔電などの慶弔対応をした社外関係者:11.7万件
- 氏名、住所、電話番号など。
- 従業員(退職者を含む):10.7万件
- 氏名、生年月日、性別、住所、電話番号、メールアドレスなど。
- 従業員の家族:16.2万件
- 氏名、生年月日、性別など。
- 取引先の役員・従業員、個人事業主とその従業員など:37.8万件
- 氏名、生年月日、性別、住所、電話番号、メールアドレスなど。
これら5区分の合計は約228.9万件です。一般的な報道では約229万件と表現されています。
特に重要なのは、最後の取引先関係者37.8万件です。2025年11月の公表時には独立した対象区分として掲載されていなかった情報が、2026年7月の追加精査によって新たに対象に加わりました。
なぜ2026年7月に対象範囲が拡大したのかここには、情報漏えいの調査における重要な判断があります。
アサヒグループは、外部専門機関による調査の結果、データセンター内のサーバーに保管されていた個人情報について、データが外部に流出した事実は確認されていないと説明しています。
それでも対象範囲を拡大した理由は、個人情報保護委員会との協議や個人の権利利益の保護、二次被害の防止を考慮したためです。
つまり、実際にデータが外部へ持ち出されたことを確認した情報だけでなく、漏えいの可能性を完全には否定できない情報も、保護の対象として扱う判断に変更したということです。
そのため、約229万件すべてについて「攻撃者が情報を盗み出した」と理解するのは誤りです。これはあくまで漏えいのおそれがある情報の対象範囲を示した数字です。
なお、対象情報にはデータセンターのサーバー内に保存されていたものと、一部パソコン端末に保存されていたものが含まれています。また、1件ごとに列挙されたすべての情報が含まれているわけではありません。
クレジットカード情報は対象に含まれていないことも、会社側が明らかにしています。
【二次被害は発生した?】実際に漏えいした情報と可能性の違い
約229万件という数字だけを見ると、大規模な情報流出がすべて確定したように感じる可能性があります。しかし、実際に漏えいが確認された情報と、漏えいのおそれがある情報は区別する必要があります。
実際に漏えいが確認された情報もある2026年2月18日の公式発表では、漏えいが確認された個人情報として、次の区分が公表されています。
- 従業員(退職者を含む):5,117件
- 取引先の役員・従業員、個人事業主とその従業員など:110,396件
合計すると115,513件です。
ただし、従業員の5,117件については、漏えいのおそれがある情報の対象にも含まれると会社側が注記しています。したがって、この数字を約229万件に単純加算することはできません。
また、実際に確認された情報の内容も、すべての対象者で同じではありません。氏名や住所、電話番号など、対象によって確認された項目が異なります。
二次被害や不正利用は確認されたのか2026年7月17日の発表で、アサヒグループは不正利用などを含む二次被害の事実は確認されていないと説明しています。
ここでいう二次被害には、流出した可能性のある個人情報を利用した不正な連絡や、なりすまし、詐欺などの被害が考えられます。
ただし、二次被害が確認されていないことと、個人情報が安全であることは同じではありません。氏名や住所、電話番号、メールアドレスなどが漏えいのおそれの対象に含まれている以上、今後の不審な連絡には注意が必要です。
対象になった可能性がある人が注意したいこと特に、お客様相談室への問い合わせ経験がある人や、アサヒグループと取引関係がある企業の担当者は、会社からの個別通知を確認することが大切です。
具体的には、次のような対策が考えられます。
- アサヒグループを名乗る不審なメールやSMSに注意する。
- メールに記載された不自然なリンクや添付ファイルを開かない。
- 電話でパスワードや認証コード、金融機関の情報を求められても伝えない。
- アカウントのパスワードを使い回している場合は変更する。
- 不審な請求やログイン通知があれば、利用しているサービスの公式窓口から確認する。
特に、情報漏えいを理由に金銭や個人情報を要求する連絡には警戒してください。情報漏えいのおそれがあるという事実を悪用した便乗詐欺も考えられます。
なお、会社からの通知が届いていないことだけを理由に、必ず対象外だと判断することも避けたいところです。
【再発防止策と最新動向】アサヒはセキュリティー体制をどう変えた?
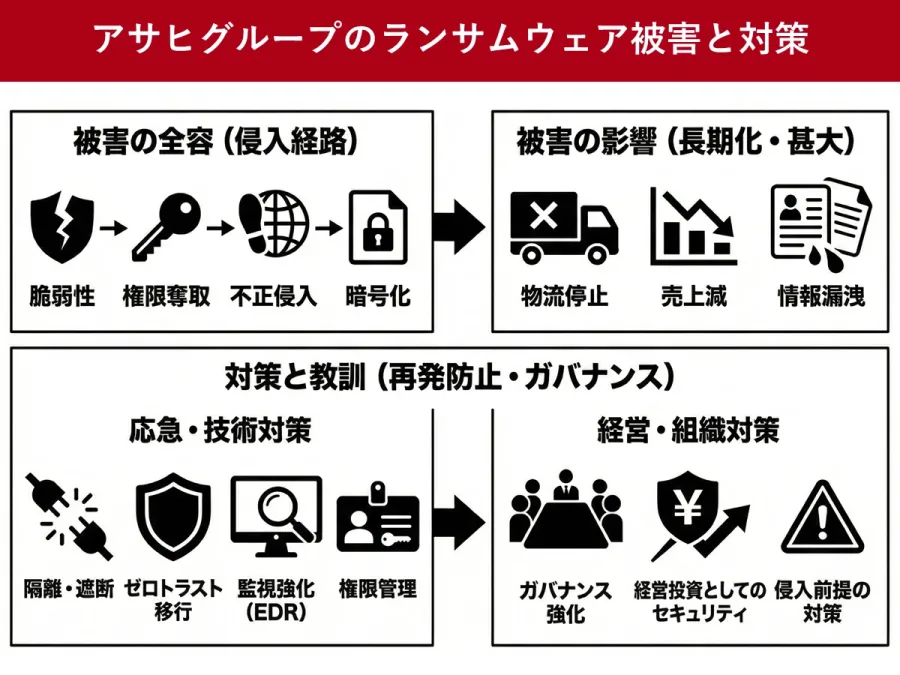
アサヒグループホールディングスは2026年2月18日、今回の被害を踏まえた再発防止策とガバナンス体制の強化を公表しました。
対策の特徴は、侵入経路の遮断だけでなく、攻撃を受けた場合にも被害がグループ全体へ広がらないよう、ネットワークや組織の管理体制を見直すことです。
主な再発防止策1.侵入経路の見直し
攻撃者の侵入経路となったネットワーク環境について、リモートアクセスVPN装置の全面廃止を打ち出しました。また、古い通信経路の排除や外部侵入リスクのある機器の廃止も進めるとしています。
2.ゼロトラストモデルへの移行
社内ネットワークに接続しているからといって無条件に信用するのではなく、利用者や端末ごとに認証・認可を行うゼロトラストモデルへの移行を進めています。
ネットワークの分離や接続制限も強化し、仮に一つの端末が攻撃を受けても、ほかのシステムへ被害が拡大しにくい環境を目指します。
3.EDRによる監視強化
EDR(Endpoint Detection and Response)は、パソコンやサーバーなどの端末で不審な動きを検知し、被害の拡大を防ぐ仕組みです。
アサヒは端末のEDR設定やクラウド環境の監視を強化し、不審な挙動の早期発見と対応を目指しています。
4.フォレンジック調査と継続的な検証
外部専門機関によるフォレンジック調査を実施し、侵入経路や被害範囲を調べました。
加えて、第三者による侵入テストであるペネトレーションテストや、脅威を能動的に探すスレットハンティングを継続する方針です。
5.バックアップと復旧体制の強化
今回のようにシステムが広範囲に停止した場合でも、迅速に復旧できるようバックアップの仕組みを強化。復旧手順の定期的な見直しや訓練も進めています。
ガバナンス体制も変更技術面だけでなく、組織の管理体制にも変更が加えられました。
アサヒグループは、情報セキュリティーを管轄する独立した組織と専任の担当役員を設置し、情報セキュリティー委員会によるリスクの可視化や対策の進捗管理を進めるとしています。
取締役会による監視・監督機能についても、内部監査機能や外部専門家との連携を通じて強化する方針です。
これは、サイバーセキュリティーをIT部門だけの問題にせず、経営上の重要リスクとして扱う方向への転換です。
2026年10月22日には別のシステム一時停止も発表2026年11月時点で見落とせないのが、10月22日に公表された一部グループ会社のWEBサイトおよびシステムの一時停止です。
今回の停止理由は、プログラミング言語PHPに関する重大な脆弱性への予防的な対応でした。安全性を確認できていない一部のWEBサイトやシステムを停止し、セキュリティー上の影響を調査すると発表しています。
会社側は、この件について、発表時点で不正アクセスや情報漏えいの被害は確認されていないと説明しました。安全性が確認できたものから順次再開する予定としています。
ここで重要なのは、2025年9月のランサムウェア攻撃が再び発生したという発表ではないことです。
2025年の攻撃によるシステム障害と、2026年10月のPHPの脆弱性に対する予防的な停止は、発生理由も対応内容も異なります。
ただし、相次ぐセキュリティー対応は、企業のシステム運用において安全性の確認がいかに重要かを示しています。利用者にとっては、単にサービスが再開したかだけでなく、どのような理由で停止し、どのような確認を経て再開するのかも注目すべきポイントです。
【アサヒのサイバー攻撃の現在】に関するよくある質問(FAQ)
Q1:アサヒのサイバー攻撃は完全に復旧したのですか?
A1:2026年2月までに、受注・出荷を含む物流業務全体は正常化しています。ただし、すべてのシステムや事業への影響が同時に解消したわけではありません。個人情報の調査や再発防止策も継続しています。
Q2:アサヒの個人情報漏えいは何万件ですか?
A2:2026年7月17日時点で、漏えいのおそれがある個人情報は5区分の合計で約228.9万件です。実際に漏えいが確認された情報とは区別する必要があります。クレジットカード情報は含まれていません。
Q3:アサヒのサイバー攻撃による二次被害は発生していますか?
A3:2026年7月17日の公式発表では、不正利用などの二次被害は確認されていません。ただし、対象となる可能性がある人は、不審な電話・メール・SMSなどに注意してください。個人情報の開示・削除請求については、アサヒグループ個人情報開示等請求受付窓口(0120-201-628)で案内されています。なお、従来の個人情報問い合わせ専用窓口は2026年9月30日に受付を終了しています。
アサヒグループホールディングスのサイバー攻撃は、2025年9月29日の発生から約1年が経過した2026年11月現在、物流業務の正常化という大きな節目を迎えています。
しかし、今回の問題は商品の供給が再開しただけで終わるものではありません。
特に重要なのは、2026年7月17日に個人情報の漏えいのおそれがある対象範囲が約228.9万件に修正されたことです。取引先関係者の37.8万件が新たに対象区分に加わり、影響を受ける可能性がある人の範囲が広がりました。
一方、データセンターのサーバー内に保存されていた個人情報については外部流出が確認されておらず、7月17日時点で不正利用などの二次被害も確認されていません。実際に確認された情報流出と、可能性を否定できない情報を区別することが大切です。
今回の事件から読み取れる教訓は、企業のサイバーセキュリティー対策には、侵入を防ぐ仕組みだけでなく、被害の拡大を防ぐネットワーク設計、迅速な復旧、個人情報保護、経営陣による監督までが求められるということです。
今後のアサヒグループについては、次の3点が重要な確認材料になります。
- 個人情報の漏えいのおそれがある対象者への通知と、追加調査の進展。
- 再発防止策の実施状況と、情報セキュリティーガバナンスの実効性。
- 2026年10月に発表された別件のシステム停止を含む、継続的なセキュリティー管理と安全なサービス運用。
アサヒのサイバー攻撃は物流面では復旧したものの、個人情報保護と信頼回復という課題は続いています。今後も公式発表を確認しながら、復旧の進捗と情報管理体制の改善を見守る必要があります。